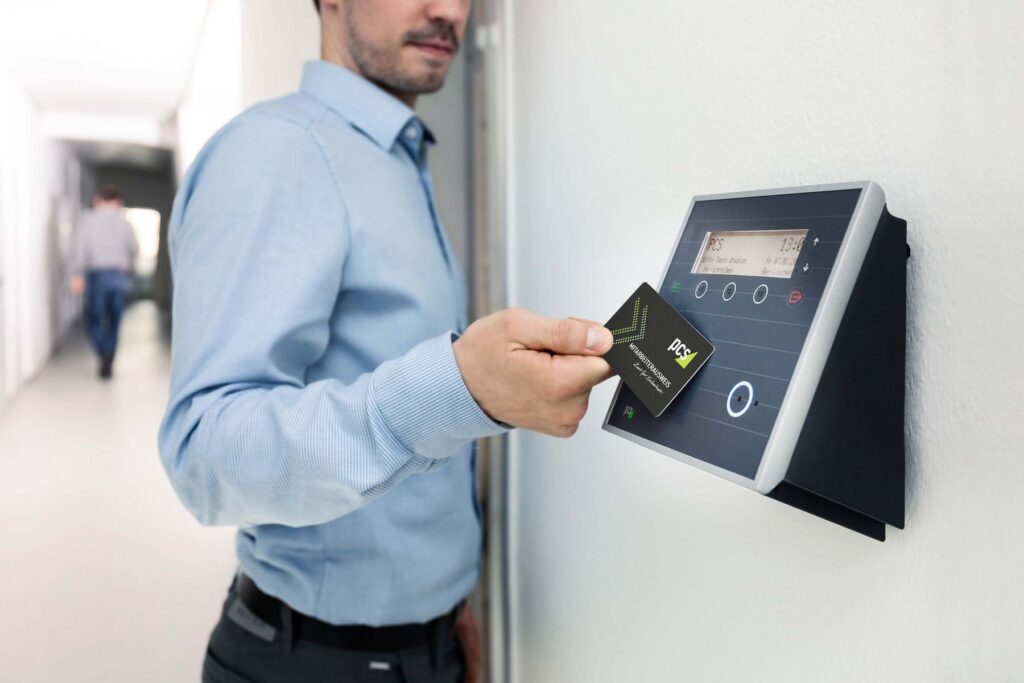
Ein Gebäude mit mehreren Betriebsbereichen kann nicht nur durch Unterscheidung zwischen offener und geschlossener Tür verwaltet werden. Mitarbeitende, Verantwortliche, externe Techniker und Lieferanten haben unterschiedliche Bedürfnisse, oft verbunden mit Zeiten, Rollen und Wegen. Die Zugangskontrolle muss diese Organisation in verständliche und wartbare Regeln übersetzen. Jede Ausnahme muss eine Dauer, einen Verantwortlichen und ein erkennbares Verfahren haben.
In diesem Demonstrationsprojekt liegt der Fokus auf den Abläufen. Bevor Leser oder Berechtigungen ausgewählt werden, werden die Benutzergruppen, reservierten Bereiche und Ausnahmen definiert. Auf diese Weise entspricht jede Komponente einem realen Verfahren und das System wird nicht zu einem Archiv schwer interpretierbarer Berechtigungen.
Der Bedarf
Das Gebäude umfasst Gemeinschaftsbereiche, operative Abteilungen und Räume, die nur für bestimmte Beauftragte zugänglich sind. Einige Lieferanten müssen zu vereinbarten Zeiten eintreten, während Verantwortliche breitere Wege benötigen. Der Systemverwalter muss eine Berechtigung ändern oder widerrufen können, ohne alle anderen Nutzer zu beeinflussen.
Auch das physische Verhalten der Zugänge muss berücksichtigt werden. Schlösser, Türen, Automatisierungen und Fluchtwege haben eigene Anforderungen, die nicht allein durch elektronische Berechtigung ersetzt werden können. Die aufgezeichneten Ereignisse müssen dem Zweck entsprechen und ausschließlich gemäß den vom Eigentümer festgelegten Verantwortlichkeiten einsehbar sein. Die Verwaltung muss einfach und überprüfbar bleiben.
Die geplante Lösung
Die anfängliche Analyse kartiert Personen, Rollen, Zeiten und Durchgänge. Die Regeln werden auf wenige erkennbare Profile vereinfacht, wobei außergewöhnliche Situationen einbezogen werden: Neueinstellungen, verlorene Berechtigungen, temporäre Besuche und Wartungszugänge. Diese Arbeit geht der Auswahl der Identifikationsmethode voraus.
Für jeden Durchgang werden daher Leser, Aktuator und Verhalten unter den verschiedenen Bedingungen definiert. Die Schnittstellen zu Automatisierungen oder anderen Anlagen werden anhand von Kompatibilität und betrieblichem Nutzen bewertet. Die Konfiguration weist autorisierte Administratoren zu und beschränkt die Datenerfassung auf das, was für die vorgesehene Verwaltung erforderlich ist.
Der Abnahmetest umfasst Prüfungen von erlaubtem und verweigertem Zugang, die Widerrufung einer Berechtigung und die Überprüfung von Meldungen. Die Verantwortlichen nehmen an den Tests teil, um das technische Verhalten mit den internen Verfahren zu vergleichen und ggf. unpraktische Regeln zu korrigieren.
Ein System, das für den täglichen Gebrauch konzipiert ist
Der konkrete Vorteil ist die Möglichkeit, Berechtigungen anzupassen, ohne alle Schlüssel zu ersetzen oder undifferenzierte Zugänge zu verteilen. Diese Flexibilität erfordert jedoch eine geordnete Verwaltung: Ausgabe, Änderung und Widerruf von Berechtigungen müssen verantwortliche Personen und dokumentierte Schritte haben.
Einfache Profile reduzieren Fehler und erleichtern die Überprüfung, wer auf einen bestimmten Bereich zugreifen kann. Wenn Abteilungen oder Zeiten wechseln, können die Regeln anhand der bestehenden Struktur neu geprüft werden. Das Projekt bleibt so mit der Organisation verknüpft, anstatt im Laufe der Zeit Ausnahmen anzusammeln.
Um die Zugangskontrolle korrekt einzurichten, sollte man mit einer Liste von Rollen, Durchgängen und Zeiten beginnen und von Anfang an temporäre Fälle sowie die Verwaltungsverantwortlichkeiten einbeziehen.